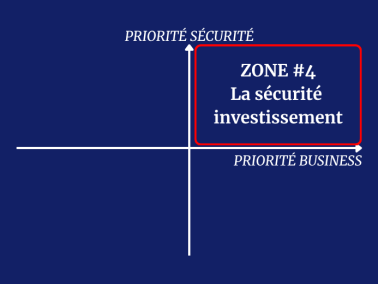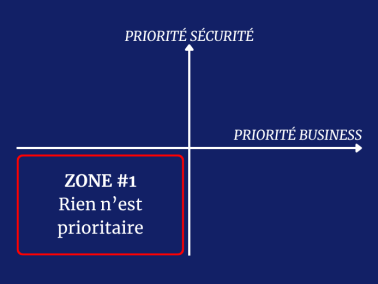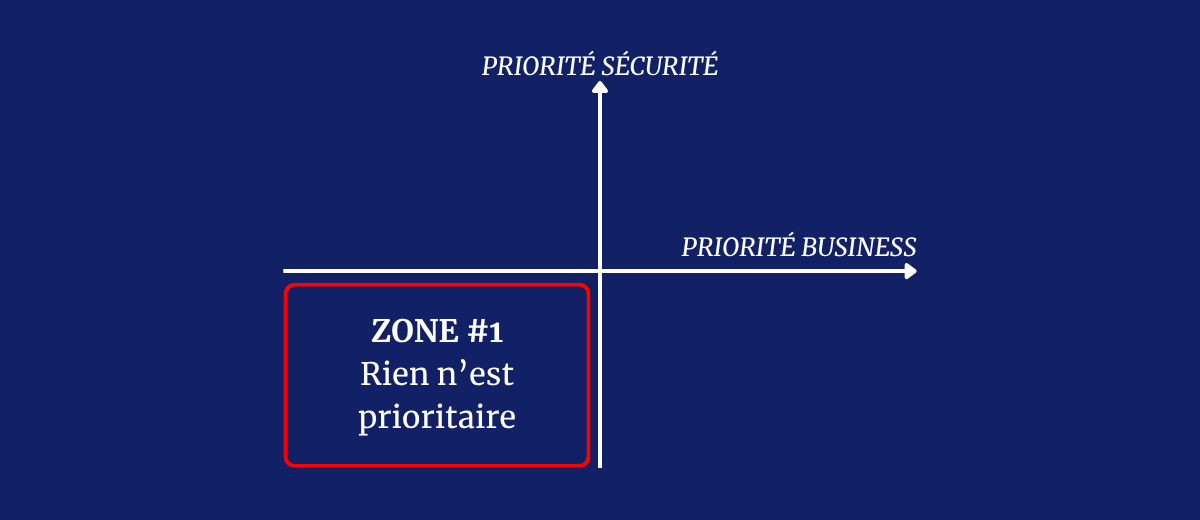
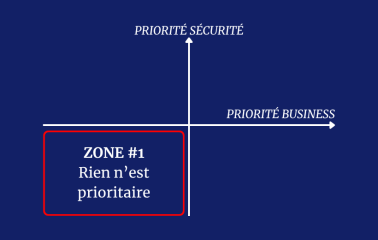
Quelle place la cybersécurité doit-elle occuper dans l’entreprise ? Et quel rôle le RSSI doit-il jouer pour qu’elle protège l’activité sans l’entraver ? Pour répondre à ces questions, on peut partir d’une représentation volontairement simple : une matrice croisant deux dimensions, la priorité accordée au business et la priorité accordée à la sécurité.
Quatre configurations apparaissent alors. Elles ne prétendent pas décrire toute la diversité des entreprises, mais permettent d’identifier quatre grands modèles d’organisation et, surtout, quatre manières très différentes d’envisager la cybersécurité.
Dans chacune de ces configurations, le rôle du Responsable de la Sécurité des Systèmes d’Information évolue. Car un bon RSSI ne se contente pas de maîtriser les sujets techniques : il doit comprendre l’environnement dans lequel il intervient et adapter son action aux priorités de l’entreprise.
Premier cas : ni le business ni la sécurité ne disposent réellement d’un cadre de priorisation.
« Quand tout passe en mode urgence, rien n’est prioritaire »
Cette situation est probablement l’une des plus fréquentes dans les PME en croissance.
L’activité existe, les projets avancent, les clients sont servis et les équipes travaillent beaucoup. Pourtant, lorsque l’on observe la manière dont les décisions sont prises, une caractéristique apparaît rapidement : tout est urgent.
Une demande client doit immédiatement être intégrée à la production. Un besoin interne devient soudain prioritaire. Un prestataire finit par décider à la place de l’entreprise parce que personne n’a le temps d’arbitrer. Une nouvelle opportunité commerciale oblige à modifier la feuille de route établie quelques jours auparavant.
L’entreprise avance, mais essentiellement par réaction.
La conséquence est assez prévisible : la roadmap change constamment, la dette technique s’accumule, les risques sont traités lorsqu’ils deviennent visibles et tout incident sérieux prend immédiatement les proportions d’une crise.
Cela ne signifie pas qu’il n’existe aucune stratégie commerciale. Cela ne signifie pas davantage que personne ne se préoccupe de cybersécurité.
Le problème se situe ailleurs : il manque un cadre permettant de transformer des objectifs en priorités.
Le problème n’est pas l’absence d’initiatives, mais l’absence d’arbitrage
Dans ce type d’organisation, on trouve souvent de nombreux éléments intéressants.
Un antivirus ou un EDR a été déployé. Des sauvegardes existent. Un prestataire informatique intervient régulièrement. Certains collaborateurs sont sensibilisés. Des projets commerciaux structurants sont lancés.
Pris séparément, chacun de ces éléments peut être pertinent.
Mais ils ne constituent pas nécessairement un dispositif cohérent.
La difficulté apparaît lorsqu’il faut arbitrer entre deux demandes : faut-il corriger cette vulnérabilité maintenant ou terminer une fonctionnalité attendue par un client ? Peut-on accepter temporairement ce risque ? Cette nouvelle application doit-elle faire l’objet d’une revue de sécurité avant son lancement ? Qui a autorité pour décider ?
Sans processus de décision clairement défini, la priorité revient mécaniquement au sujet qui fait le plus de bruit à un instant donné.
La sécurité devient alors réactive, exactement comme le business.
Structurer le business permet aussi de structurer la sécurité
Il peut sembler paradoxal de parler d’organisation métier lorsqu’on réfléchit au rôle du RSSI.
Pourtant, les deux sujets sont intimement liés.
Un dispositif de cybersécurité ne peut fonctionner correctement que s’il dispose d’un environnement dans lequel les décisions, responsabilités et priorités sont suffisamment claires.
Si chaque projet change en permanence de périmètre, si personne ne sait réellement qui valide une mise en production ou si toutes les demandes sont présentées comme urgentes, la sécurité ne peut qu’intervenir tardivement.
Elle devient alors un contrôle supplémentaire venant se superposer à une organisation déjà sous tension.
À l’inverse, structurer les processus permet de créer l’espace nécessaire à la sécurité : identifier les étapes d’un projet, formaliser les responsabilités, prévoir les validations nécessaires et distinguer ce qui relève réellement de l’urgence de ce qui peut être planifié.
Dans ce modèle, le RSSI doit sortir de son périmètre technique
C’est précisément ici que le rôle du RSSI devient particulièrement intéressant.
Sa mission ne peut pas consister uniquement à choisir des outils de sécurité ou à administrer des contrôles techniques.
Il doit dialoguer directement avec les métiers et le management.
Il doit être capable d’expliquer pourquoi la structuration des processus ne constitue pas simplement une couche supplémentaire de formalisme, mais au contraire un moyen d’améliorer simultanément le delivery et la sécurité.
Cela suppose notamment de transformer les risques techniques en questions auxquelles le management peut répondre : que voulons-nous protéger ? Quel niveau d’interruption sommes-nous prêts à accepter ? Quels projets nécessitent une attention particulière ? Quels risques pouvons-nous temporairement assumer ?
Le RSSI contribue ainsi à faire émerger une capacité d’arbitrage qui dépasse largement la seule cybersécurité.
Structurer les processus métier crée l’espace permettant à la sécurité de fonctionner. Structurer la sécurité protège ensuite la capacité de l’entreprise à se développer dans la durée.