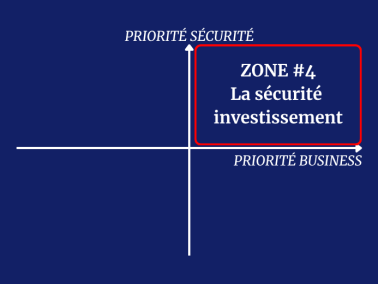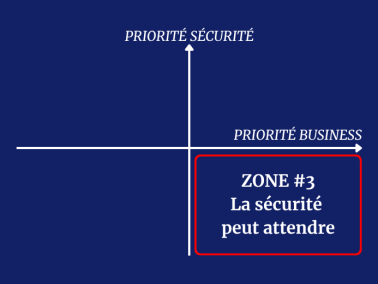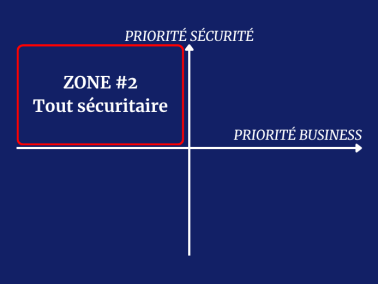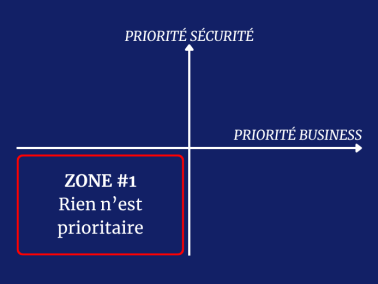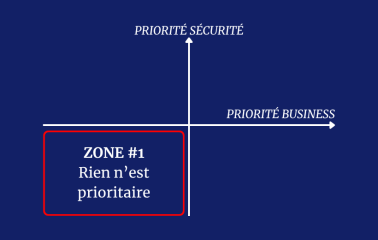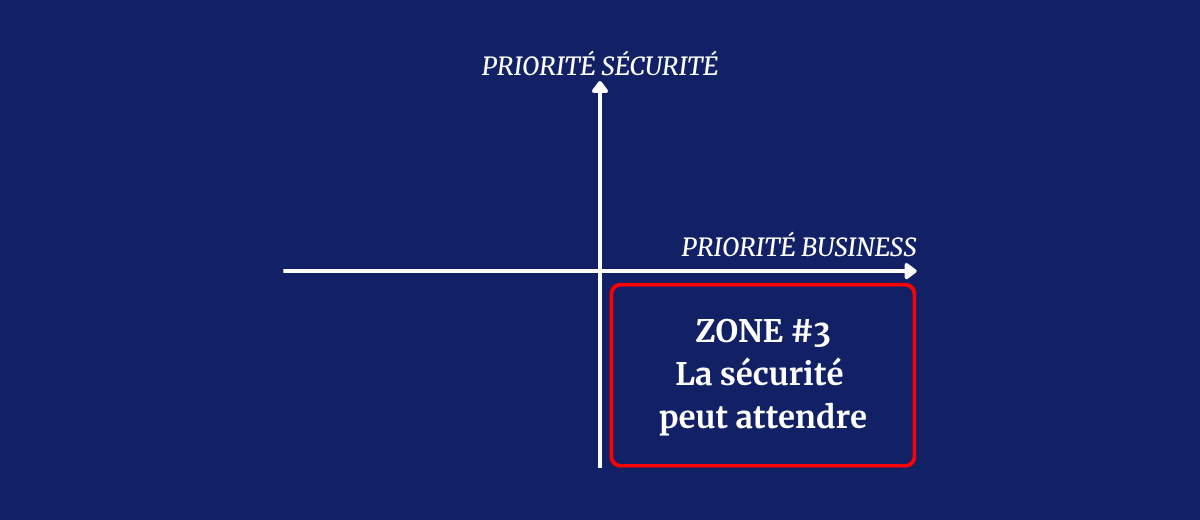
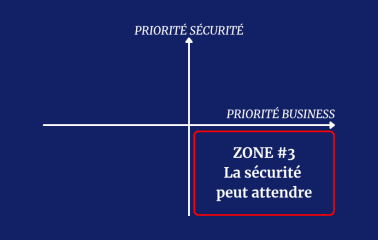
Quelle place la cybersécurité doit-elle occuper dans l’entreprise ? Et quel rôle le RSSI doit-il jouer pour qu’elle protège l’activité sans l’entraver ? Pour répondre à ces questions, on peut partir d’une représentation volontairement simple : une matrice croisant deux dimensions, la priorité accordée au business et la priorité accordée à la sécurité.
Quatre configurations apparaissent alors. Elles ne prétendent pas décrire toute la diversité des entreprises, mais permettent d’identifier quatre grands modèles d’organisation et, surtout, quatre manières très différentes d’envisager la cybersécurité.
Dans chacune de ces configurations, le rôle du Responsable de la Sécurité des Systèmes d’Information évolue. Car un bon RSSI ne se contente pas de maîtriser les sujets techniques : il doit comprendre l’environnement dans lequel il intervient et adapter son action aux priorités de l’entreprise.
Troisième cas : le business constitue la priorité absolue et la sécurité est systématiquement reportée à plus tard.
« Quand on remet la sécurité à demain, elle finit souvent par arriver trop tard »
Dans de nombreuses organisations, la logique paraît parfaitement rationnelle.
Il faut lancer rapidement un produit, répondre à un client, conquérir un marché ou profiter d’une opportunité avant les concurrents.
Chaque jour compte.
Dans ce contexte, la sécurité semble facilement reportable. Le projet fonctionne aujourd’hui ; pourquoi retarder son lancement pour traiter un risque qui, lui, reste hypothétique ?
On optimise alors le time-to-market, mais pas nécessairement la résilience.
La cybersécurité est considérée comme importante, certainement, mais jamais suffisamment urgente pour passer devant le prochain objectif commercial.
Elle sera traitée « plus tard », lorsque l’entreprise disposera de davantage de temps ou de moyens.
Le problème est que ce moment arrive rarement spontanément.
Le risque invisible perd presque toujours face au besoin immédiat
La difficulté fondamentale de la cybersécurité tient à sa temporalité.
Le bénéfice d’un nouveau produit est immédiatement visible.
Le chiffre d’affaires généré par un nouveau client est mesurable.
Le bénéfice d’une vulnérabilité corrigée est différent : il correspond à un événement qui ne se produit pas.
Cette asymétrie rend l’arbitrage naturellement difficile.
Tant que l’entreprise ne connaît aucun incident sérieux, les investissements consacrés à la sécurité peuvent donner l’impression de produire peu de valeur.
Mais lorsqu’un incident survient, le raisonnement change brutalement.
Une activité peut être interrompue. Des équipes entières sont mobilisées. Des clients doivent être rassurés. Certains projets sont stoppés. Les décisions se prennent dans l’urgence.
La sécurité jusque-là différée devient soudain la priorité absolue.
Le paradoxe du temps « gagné »
C’est ici qu’apparaît un paradoxe classique.
En repoussant certaines mesures de sécurité, l’entreprise pense gagner du temps.
Elle évite une revue d’architecture, reporte une mise à jour, diffère un projet de sauvegarde ou conserve temporairement une configuration imparfaite.
Chacune de ces décisions peut être individuellement compréhensible.
Mais leur accumulation crée une dette de sécurité.
Et lorsque cette dette se matérialise sous forme d’incident, le coût organisationnel peut devenir disproportionné par rapport au temps initialement économisé.
Ce n’est donc pas uniquement la sécurité qui coûte.
L’absence de sécurité suffisamment intégrée au fonctionnement de l’entreprise possède elle aussi un coût — simplement moins visible tant qu’aucun incident ne vient le révéler.
Le RSSI ne doit pas devenir uniquement le pompier
Dans ces organisations, le RSSI est souvent entraîné dans une logique essentiellement réactive.
Une alerte apparaît : il intervient.
Un client réclame un questionnaire de sécurité : il répond.
Une vulnérabilité critique est publiée : il organise sa correction.
Un incident survient : toutes les autres priorités sont abandonnées.
Le RSSI cesse alors progressivement d’être en capacité d’anticiper.
Son temps est consommé par les urgences et sa visibilité sur les risques futurs diminue.
Le paradoxe est cruel : plus l’organisation néglige la préparation, plus elle transforme son responsable sécurité en spécialiste de la réaction immédiate.
La sécurité doit protéger la capacité d’aller vite
L’enjeu n’est pourtant pas d’opposer prudence et croissance.
Il s’agit au contraire d’intégrer suffisamment la sécurité pour que l’entreprise puisse continuer à avancer rapidement sans accumuler une fragilité excessive.
Cela implique de distinguer ce qui doit être sécurisé immédiatement de ce qui peut raisonnablement attendre.
Le rôle du RSSI est ici essentiel : traduire les risques techniques en impacts métier afin que l’entreprise puisse effectuer cet arbitrage consciemment.
L’objectif n’est pas de faire systématiquement davantage de sécurité.
Il est de faire la bonne sécurité, au bon moment et au bon niveau.
Car la sécurité ne doit pas empêcher l’entreprise d’avancer.
Elle doit éviter qu’un événement brutal l’oblige à s’arrêter.