Que se passe-t-il lorsque les exigences de cybersécurité formulées par les grandes organisations rencontrent les contraintes économiques, humaines et opérationnelles des petites structures ? C’est la question que nous avons choisi d’aborder à l’occasion d’un séminaire consacré à la cybersécurité organisé par l’association ARISTOTE.
Le programme permettait d’examiner le sujet sous des angles très différents : évolution des menaces, souveraineté, droit, politiques publiques, intelligence artificielle, outils de sécurité, recherche ou encore cryptographie.
Dans ce panorama très large, nous avons choisi de nous concentrer sur un enjeu parfois moins visible : la cybersécurité des TPE et PME et, surtout, leur intégration dans des chaînes économiques composées d’acteurs de tailles très différentes.
Notre conviction est simple : les grandes entreprises ont autant intérêt que les petites à ce que la cybersécurité des TPE et PME progresse.
La cybersécurité des PME est un problème collectif
Les petites et moyennes entreprises représentent l’immense majorité du tissu économique français.
Elles interviennent également à tous les niveaux des chaînes de valeur : fournisseurs, prestataires, sous-traitants, éditeurs de logiciels, cabinets de conseil, sociétés de maintenance ou partenaires métiers.
Autrement dit, une TPE ou une PME n’est presque jamais isolée.
Elle échange des informations avec d’autres organisations, accède parfois à leurs systèmes, traite leurs données ou intervient directement dans leurs processus de production.
Sa cybersécurité ne concerne donc pas seulement sa propre activité.
Elle peut également conditionner le niveau de sécurité de ses clients et partenaires.
Une grande entreprise peut ainsi disposer d’un dispositif de cybersécurité extrêmement mature tout en restant exposée par l’intermédiaire de partenaires beaucoup plus petits dont elle dépend.
Le sujet devient alors systémique : la solidité de la chaîne dépend aussi de ses acteurs les moins bien armés.
Pourtant, les exigences de cybersécurité n’ont jamais été aussi fortes
La situation peut sembler paradoxale.
Jamais les dirigeants n’ont probablement été autant sensibilisés au risque cyber.
Dans le même temps, les exigences de sécurité se multiplient dans les relations commerciales.
Questionnaires de sécurité, audits fournisseurs, clauses contractuelles, exigences d’authentification, tests d’intrusion, politiques de sécurité, plans de continuité, certification ou preuves de conformité font désormais partie de nombreuses relations entre donneurs d’ordre et fournisseurs.
En apparence, cette évolution devrait mécaniquement améliorer la cybersécurité de l’ensemble de l’écosystème.
Dans la pratique, ce n’est pas toujours le cas.
Le problème : des exigences souvent conçues pour des organisations beaucoup plus grandes
La difficulté apparaît lorsque des exigences pensées pour une grande organisation sont appliquées presque à l’identique à une entreprise de quelques dizaines de salariés.
Un questionnaire fournisseur peut par exemple demander l’existence :
- d’un SOC ou d’une supervision permanente
- d’une fonction RSSI dédiée
- de multiples politiques et procédures formalisées
- de revues régulières de droits
- de dispositifs avancés de continuité et de reprise d’activité
- ou encore de contrôles techniques représentant des investissements significatifs
Pris séparément, chacun de ces dispositifs peut être parfaitement pertinent.
Mais une exigence pertinente dans une entreprise de plusieurs milliers de collaborateurs ne l’est pas nécessairement dans une société de vingt personnes.
Les risques sont différents.
Les systèmes d’information sont différents.
Les moyens disponibles le sont encore davantage.
La question ne devrait donc pas uniquement être : « cette entreprise dispose-t-elle de tel ou tel dispositif ? »
Elle devrait aussi être : « quels sont réellement ses risques et quelles mesures sont proportionnées pour les maîtriser ? »
Lorsque la cybersécurité devient une succession de cases à cocher
À défaut de contextualisation, un phénomène préoccupant peut apparaître.
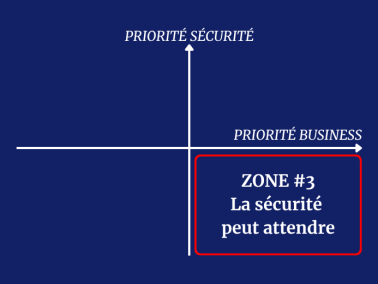
La petite entreprise confrontée à une multiplication d’exigences qu’elle ne peut raisonnablement satisfaire cherche naturellement à répondre au besoin immédiat : obtenir un marché, rassurer un client ou terminer une procédure de référencement.
La cybersécurité risque alors de se transformer en exercice documentaire.
Il faut avoir une politique.
Il faut répondre correctement au questionnaire.
Il faut être capable de produire le document attendu.
Peu à peu, la preuve de sécurité peut prendre le pas sur la sécurité elle-même.
Le résultat est paradoxal.
Le donneur d’ordre pense avoir réduit son risque parce que son fournisseur a répondu à son questionnaire.
Le fournisseur pense avoir satisfait son client parce qu’il a produit les éléments attendus.
Pourtant, les vulnérabilités réelles de l’organisation peuvent rester quasiment inchangées.
Tout le monde a coché les cases.
Personne n’a nécessairement réduit le risque.
Passer d’une logique de conformité à une logique de risque
La solution ne consiste évidemment pas à abandonner les exigences de sécurité imposées aux fournisseurs.
Les relations entre entreprises nécessitent au contraire davantage de maîtrise du risque cyber.
Mais cette maîtrise doit être proportionnée et contextualisée.
Plutôt que d’exiger mécaniquement le même dispositif de tous ses fournisseurs, un donneur d’ordre peut commencer par s’interroger sur la relation elle-même.
Le partenaire accède-t-il à des données sensibles ?
Dispose-t-il d’un accès au système d’information ?
Son indisponibilité pourrait-elle bloquer une activité critique ?
Héberge-t-il un service essentiel ?
Une compromission chez ce partenaire pourrait-elle permettre une attaque contre l’entreprise ?
Le niveau d’exigence peut alors être construit en fonction de l’exposition réelle.
Cette approche permet de concentrer les efforts sur les sujets qui comptent réellement.
Pour une PME, la cybersécurité doit devenir un investissement pragmatique
La même logique vaut du côté des TPE et PME.
Une petite entreprise ne peut généralement pas consacrer à la cybersécurité les mêmes moyens qu’un grand groupe.
Cela ne signifie pas qu’elle doive renoncer à se protéger.
Cela signifie qu’elle doit chercher le meilleur niveau de réduction du risque possible avec les ressources dont elle dispose.
L’objectif n’est donc pas de reproduire en miniature le dispositif de sécurité d’une grande entreprise.
Il est d’identifier quelques priorités structurantes.
Protéger les comptes les plus sensibles.
Sécuriser les sauvegardes.
Réduire les vulnérabilités principales.
Préparer la réponse à incident.
Maîtriser les droits d’accès.
Former les collaborateurs.
Et, progressivement, améliorer le dispositif à mesure que l’entreprise grandit et que ses risques évoluent.
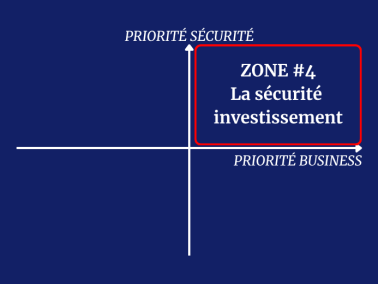
La cybersécurité devient alors un investissement pragmatique : chaque dépense doit produire un gain mesurable en réduction du risque, en continuité d’activité ou en capacité commerciale.
La cybersécurité des PME peut aussi devenir un sujet de ROI
Pour une petite entreprise, investir dans la cybersécurité ne sert pas uniquement à éviter une attaque.
Cela peut également permettre de répondre plus facilement aux questionnaires de clients, de rassurer un donneur d’ordre, de réussir une due diligence, de remporter certains appels d’offres ou de soutenir le développement vers des marchés plus exigeants.
Dans ce contexte, la cybersécurité cesse d’être uniquement un centre de coût.
Elle peut contribuer à sécuriser le chiffre d’affaires existant et à ouvrir de nouvelles opportunités commerciales.
C’est précisément pour cette raison qu’il faut sortir d’une logique consistant à accumuler des outils ou des documents.
La question pertinente n’est pas : « combien investissons-nous dans la cybersécurité ? »
Elle est plutôt :
« quels risques voulons-nous réduire et quelle valeur voulons-nous protéger grâce à cet investissement ? »
Grands groupes et PME ont finalement le même intérêt
La conclusion est assez simple.
Les PME ont intérêt à disposer d’une cybersécurité réellement adaptée à leurs risques et à leurs moyens.
Les grandes entreprises ont intérêt à ce que leurs partenaires puissent effectivement mettre en œuvre les mesures qui leur sont demandées.
Dans les deux cas, une exigence théorique impossible à appliquer protège moins qu’une mesure réaliste effectivement déployée.
L’enjeu est donc de rapprocher deux mondes qui raisonnent encore trop souvent séparément : celui du risque cyber et celui de la réalité économique.
C’est aussi l’approche que nous défendons chez Quark Security : aider les TPE et PME à construire une cybersécurité proportionnée à leur activité, et accompagner les organisations plus importantes dans la définition d’exigences fournisseurs réellement adaptées à leurs risques.