Quelle place la cybersécurité doit-elle occuper dans l’entreprise ? Et quel rôle le RSSI doit-il jouer pour qu’elle protège l’activité sans l’entraver ?
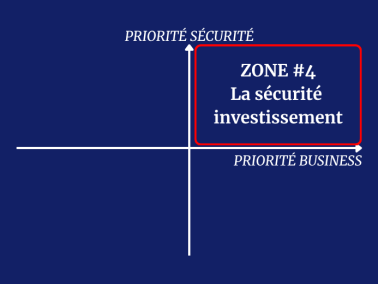
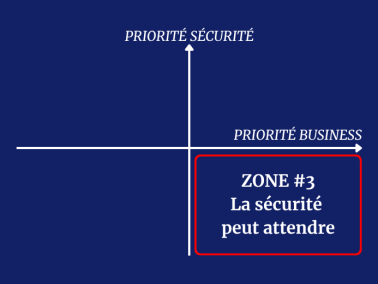
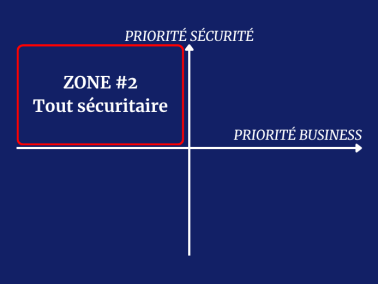
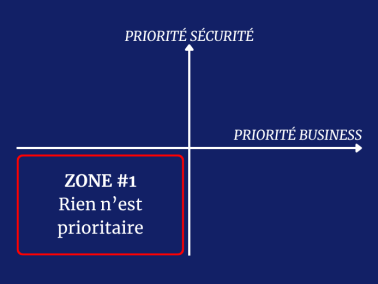
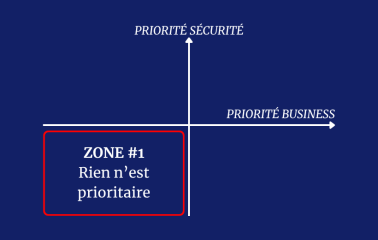
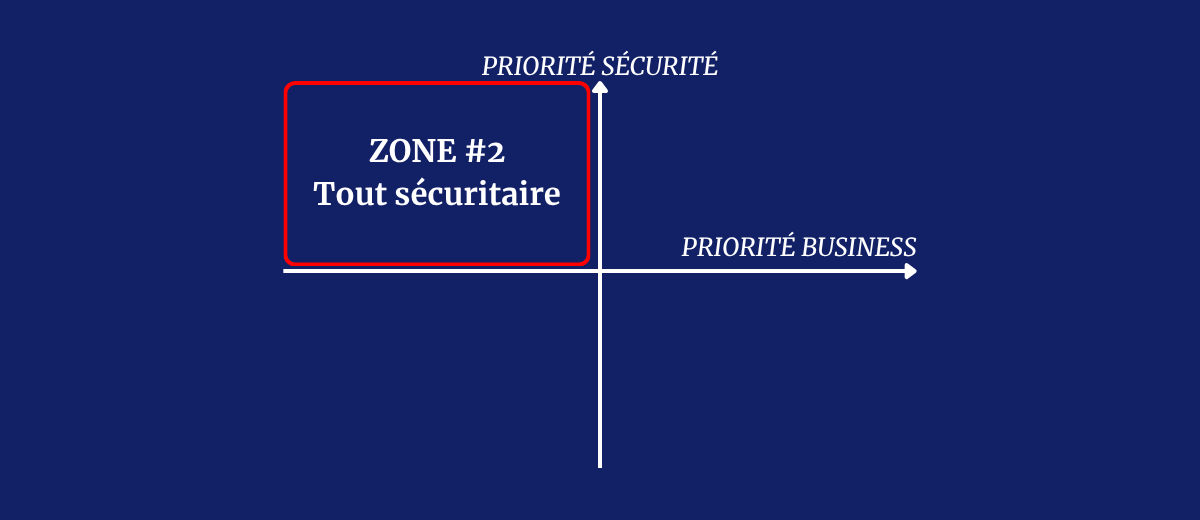
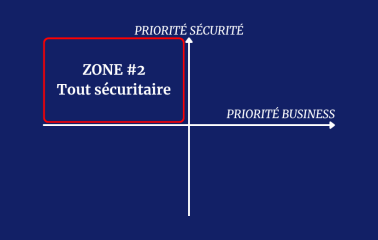
Pour répondre à ces questions, on peut partir d’une représentation volontairement simple : une matrice croisant deux dimensions, la priorité accordée au business et la priorité accordée à la sécurité.
Quatre configurations apparaissent alors. Elles ne prétendent pas décrire toute la diversité des entreprises, mais permettent d’identifier quatre grands modèles d’organisation et, surtout, quatre manières très différentes d’envisager la cybersécurité.
Dans chacune de ces configurations, le rôle du Responsable de la Sécurité des Systèmes d’Information évolue. Car un bon RSSI ne se contente pas de maîtriser les sujets techniques : il doit comprendre l’environnement dans lequel il intervient et adapter son action aux priorités de l’entreprise.
Deuxième cas : la sécurité dispose d’une place prépondérante, au point parfois de perdre de vue les besoins du business.
« Quand la sécurité devient une fin en soi, elle cesse d’être utile »
Il existe un excès inverse à celui qui consiste à ignorer la cybersécurité : celui qui revient à considérer que toute réduction du risque constitue nécessairement une bonne décision.
Dans certaines organisations, chaque modification nécessite plusieurs validations. Chaque nouvel outil doit répondre à une longue série d’exigences avant même de pouvoir être testé. Chaque initiative nouvelle déclenche une succession de contrôles.
L’intention est compréhensible : protéger l’entreprise.
Mais lorsque le dispositif n’est plus proportionné aux risques, les effets peuvent devenir contre-productifs.
Les projets ralentissent. Les équipes cherchent des contournements pour respecter leurs délais. Les règles sont progressivement perçues comme des contraintes administratives plutôt que comme des mécanismes de protection.
Peu à peu, on ne protège plus l’activité : on protège le dispositif de protection lui-même.
Toutes les mesures de sécurité ne se valent pas
Une règle de sécurité n’a pas de valeur dans l’absolu.
Sa pertinence dépend du risque qu’elle permet de réduire, du contexte dans lequel elle s’applique et du coût qu’elle impose à l’organisation.
Demander une authentification renforcée pour accéder à une application contenant des données particulièrement sensibles peut être parfaitement justifié.
Imposer le même niveau de contrôle à chaque outil, indépendamment des données qu’il contient et des usages qui en sont faits, l’est beaucoup moins.
Une politique de sécurité efficace doit donc savoir distinguer.
Tous les actifs n’ont pas la même criticité. Tous les projets ne présentent pas la même exposition. Toutes les vulnérabilités ne produisent pas les mêmes conséquences.
Sans cette lecture du risque, le contrôle devient progressivement mécanique.
Comment le RSSI devient « le département du non »
C’est généralement dans ce contexte que se construit l’image du RSSI qui répond systématiquement « non ».
Non à la nouvelle application. Non à la mise en production. Non au prestataire. Non à l’expérimentation.
La caricature est souvent injuste.
Le problème n’est pas nécessairement que le RSSI aime contrôler. Il peut simplement ne pas disposer d’éléments lui permettant de mesurer correctement les conséquences business de sa décision.
Dans le doute, la position la plus simple consiste alors à appliquer la règle.
Le contrôle prend le pas sur l’évaluation du risque.
La conformité au processus prend le pas sur l’impact réel.
Et la sécurité peut finir par « gagner » chacune de ses discussions tout en fragilisant progressivement sa position dans l’entreprise.
Car une sécurité systématiquement perçue comme un obstacle finit tôt ou tard par être contournée.
Le risque doit redevenir le langage commun
L’enjeu consiste donc à rétablir un dialogue entre sécurité et business.
Plutôt que de demander : « cette pratique respecte-t-elle parfaitement notre politique ? », une organisation mature doit également pouvoir se demander : quel risque cherchons-nous à réduire et à quel prix ?
Cela ne revient pas à abandonner les règles.
Cela revient à comprendre pourquoi elles existent et à adapter leur mise en œuvre lorsque le contexte le justifie.
C’est ici que le RSSI doit exercer l’une de ses fonctions essentielles : traduire les enjeux de sécurité dans le langage du business et, inversement, comprendre suffisamment les contraintes métier pour proposer des mesures proportionnées.
La sécurité cesse alors d’être une logique de contrôle systématique.
Elle devient un outil d’aide à la décision.