Quelle place la cybersécurité doit-elle occuper dans l’entreprise ? Et quel rôle le RSSI doit-il jouer pour qu’elle protège l’activité sans l’entraver ?
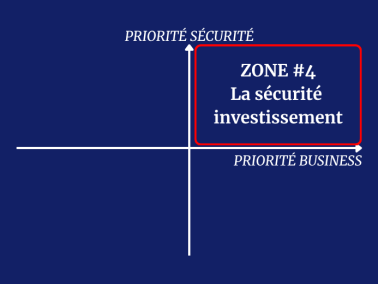
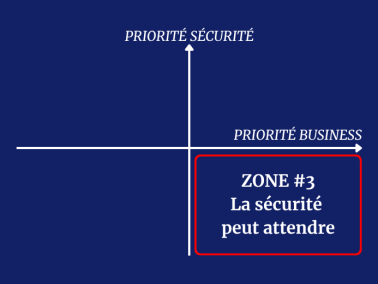
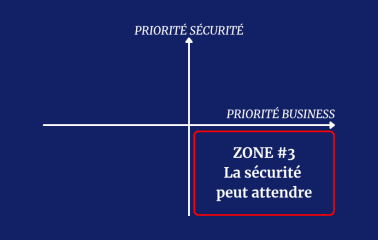
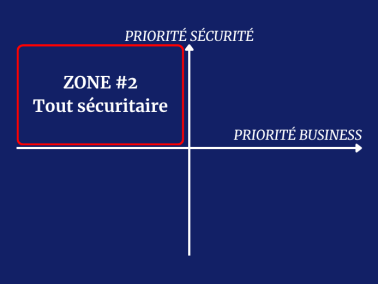
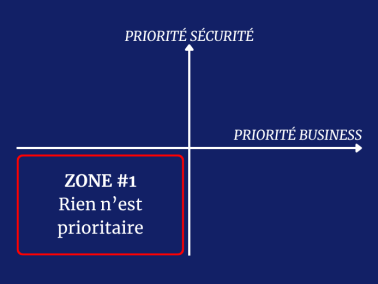
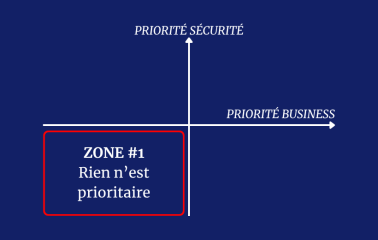
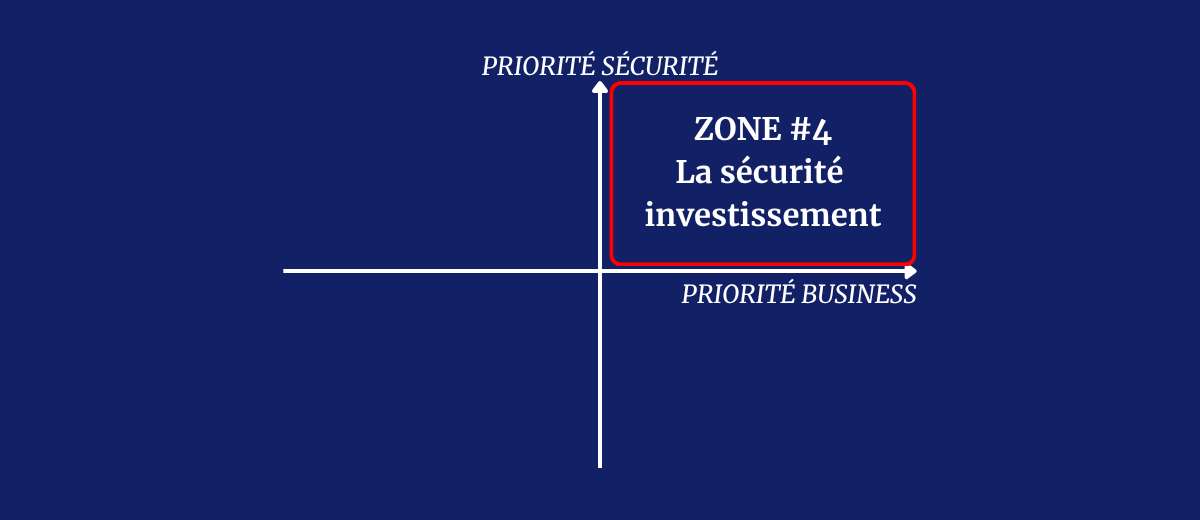
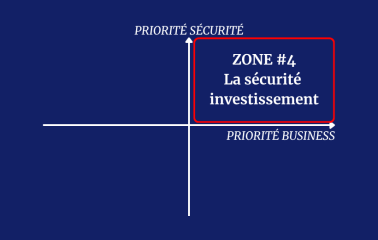
Pour répondre à ces questions, on peut partir d’une représentation volontairement simple : une matrice croisant deux dimensions, la priorité accordée au business et la priorité accordée à la sécurité.
Quatre configurations apparaissent alors. Elles ne prétendent pas décrire toute la diversité des entreprises, mais permettent d’identifier quatre grands modèles d’organisation et, surtout, quatre manières très différentes d’envisager la cybersécurité.
Dans chacune de ces configurations, le rôle du Responsable de la Sécurité des Systèmes d’Information évolue. Car un bon RSSI ne se contente pas de maîtriser les sujets techniques : il doit comprendre l’environnement dans lequel il intervient et adapter son action aux priorités de l’entreprise.
Dernière configuration : business et sécurité disposent tous deux d’une place forte et parviennent à fonctionner ensemble.
La sécurité n’est pas un frein : elle permet d’éviter d’avoir à freiner brutalement
Dans une organisation mature, business et sécurité ne sont pas deux forces opposées entre lesquelles il faudrait rechercher en permanence un compromis.
La sécurité fait partie du fonctionnement normal de l’entreprise.
Elle est intégrée suffisamment tôt dans les projets pour ne pas devenir un obstacle tardif. Les risques sont identifiés, compris et hiérarchisés. Les mesures appliquées correspondent à la criticité réelle des activités.
Surtout, personne ne cherche à atteindre un niveau abstrait de « sécurité maximale ».
L’objectif consiste à protéger ce qui crée réellement de la valeur pour l’entreprise et à concentrer les efforts là où une défaillance aurait des conséquences significatives.
Une sécurité calibrée plutôt qu’une sécurité maximale
Une organisation mature ne déploie pas un contrôle simplement « parce que c’est la norme ».
Elle cherche d’abord à comprendre le risque auquel ce contrôle répond.
Certaines mesures seront indispensables.
D’autres pourront être différées.
Certaines applications justifieront des exigences particulièrement fortes, tandis que d’autres pourront fonctionner avec un niveau de contrôle plus léger.
Cette capacité de différenciation est essentielle.
Une sécurité uniforme est rarement une sécurité efficace, parce qu’elle consomme les ressources sans tenir compte de la valeur respective des actifs à protéger.
Le principe pourrait se résumer ainsi : plus un élément est essentiel au fonctionnement ou à la valeur de l’entreprise, plus son niveau de protection doit être maîtrisé.
Le risque devient un outil de pilotage
Dans cette configuration, la sécurité ne sert plus seulement à empêcher des événements indésirables.
Elle apporte une information utile à la décision.
Avant de lancer un projet, l’entreprise peut identifier les risques associés et décider consciemment de la manière de les traiter.
Certains seront réduits.
D’autres transférés.
D’autres encore pourront être acceptés si leur impact reste compatible avec les objectifs poursuivis.
Le risque cesse ainsi d’être une donnée exclusivement technique.
Il devient une composante du pilotage de l’entreprise.
Le véritable rôle du RSSI apparaît alors pleinement
C’est probablement dans cette configuration que le métier de RSSI prend tout son sens.
Il ne s’agit plus uniquement de sécuriser une infrastructure.
Il faut comprendre les priorités économiques de l’organisation, identifier les actifs dont elle dépend, traduire les vulnérabilités techniques en conséquences concrètes et aider le management à prendre des décisions éclairées.
Le RSSI doit être capable de dire :
« ce sujet nécessite une action immédiate »,
mais également :
« celui-ci peut attendre ».
Il doit savoir défendre une exigence forte lorsque le risque le justifie, tout en renonçant à certains contrôles lorsqu’ils produiraient davantage de contraintes que de sécurité réelle.
Son rôle n’est donc ni d’autoriser systématiquement ni d’interdire systématiquement.
Il doit permettre à l’entreprise de choisir en connaissance de cause.
De poste de dépense à facteur de résilience
La cybersécurité représente nécessairement un coût : outils, compétences, temps consacré aux processus et aux contrôles.
Mais ce coût peut être envisagé comme un investissement dans la capacité de l’entreprise à fonctionner durablement.
Une bonne sécurité protège les actifs, mais également les projets, les relations commerciales, la capacité à délivrer un service et la possibilité de continuer à se développer.
Elle peut même devenir un avantage commercial lorsque des clients ou partenaires demandent des garanties croissantes sur la manière dont leurs données et leurs opérations sont protégées.
L’objectif n’est donc pas que la sécurité domine le business.
Ni que le business domine la sécurité.
Le modèle le plus robuste apparaît lorsque la sécurité s’ajuste au modèle économique de l’entreprise et contribue à en protéger la trajectoire.
C’est probablement la compétence la plus importante que l’on puisse attendre d’un RSSI : comprendre suffisamment la sécurité pour maîtriser le risque, mais suffisamment le business pour savoir pourquoi, où et jusqu’où il faut le réduire.